
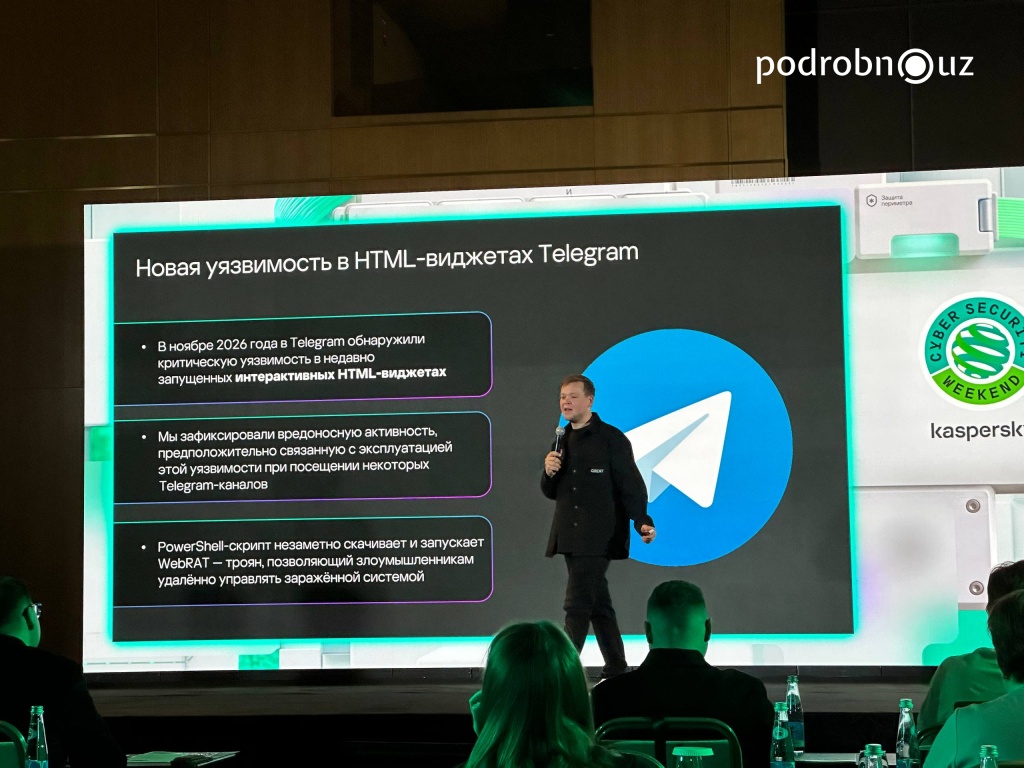
Узбекистан, Ташкент – АН Podrobno.uz. С января по сентябрь 2026 года в Узбекистане заблокировали почти 2,1 миллиона попыток перехода на фишинговые сайты (поддельные страницы, созданные для кражи паролей и банковских данных). Корреспондент Podrobno.uz разобрался, откуда для узбекистанцев исходит наибольшая угроза.
По данным, представленным на конференции Kaspersky CyberSecurity Weekend 2026 в Ташкенте, в третьем квартале 2026 года таких попыток было более чем втрое больше, чем в первом квартале 2025-го. Это количество случаев, когда защитная программа остановила попытку открыть опасный сайт. Оно не означает, что столько же людей пострадали от мошенников.
Один из распространенных способов обмана — письма, похожие на сообщения от работодателя или привычного онлайн-сервиса. Например, во время проверочных рассылок в компаниях Узбекистана 13 % сотрудников нажали на ссылки из писем о якобы истекающем сроке пароля. Еще 7 % отреагировали на письмо об одобрении рабочего аккаунта ChatGPT, а 6 % — на сообщение о предполагаемом неправильном использовании медицинской страховки.
Все эти письма были частью учебной проверки. Сотрудников специально испытывали, чтобы понять, кто может поверить мошенникам. Поэтому результаты не означают, что их учетные записи действительно взломали.
Эксперт по кибербезопасности Константин Исаков рассказал на конференции и о другой схеме: мошенники рассылали сообщения с обещанием компенсационных выплат. Для этого они использовали настоящий онлайн-сервис Google, чтобы письма выглядели надежнее. Но переход по ссылкам мог привести человека на поддельные страницы.
По словам экспертов, злоумышленники также пользуются искусственным интеллектом: с его помощью легче написать убедительное сообщение без ошибок. Поэтому даже грамотно составленное письмо не стоит считать безопасным, если в нем неожиданно просят открыть ссылку, назвать пароль или подтвердить данные карты.
Управляющий директор "Лаборатории Касперского" в Казахстане, Центральной Азии и Монголии Валерий Зубанов подчеркнул, что компаниям важно не только покупать программы защиты, но и объяснять сотрудникам правила безопасности. Обычным пользователям специалисты советуют проверять адрес сайта и не вводить пароли или коды из СМС по ссылкам из подозрительных сообщений.
Напомним, ранее пользователей Telegram предупредили о фальшивых уведомлениях с требованием пройти "проверку безопасности" в течение 12 часов. На самом деле такие сообщения предназначены для кражи аккаунтов.
Комментарии отсутствуют