
Узбекистан, Ташкент – Podrobno.uz. В социальных сетях распространилась информация о возможной утечке в даркнет персональных данных 27 миллионов граждан Узбекистана. В базе могут быть имена и фамилии, номера телефонов, ПИНФЛ, адреса проживания, паспортные данные и биометрические фотографии граждан, а в качестве примера злоумышленники привели личные данные министра цифровых технологий.
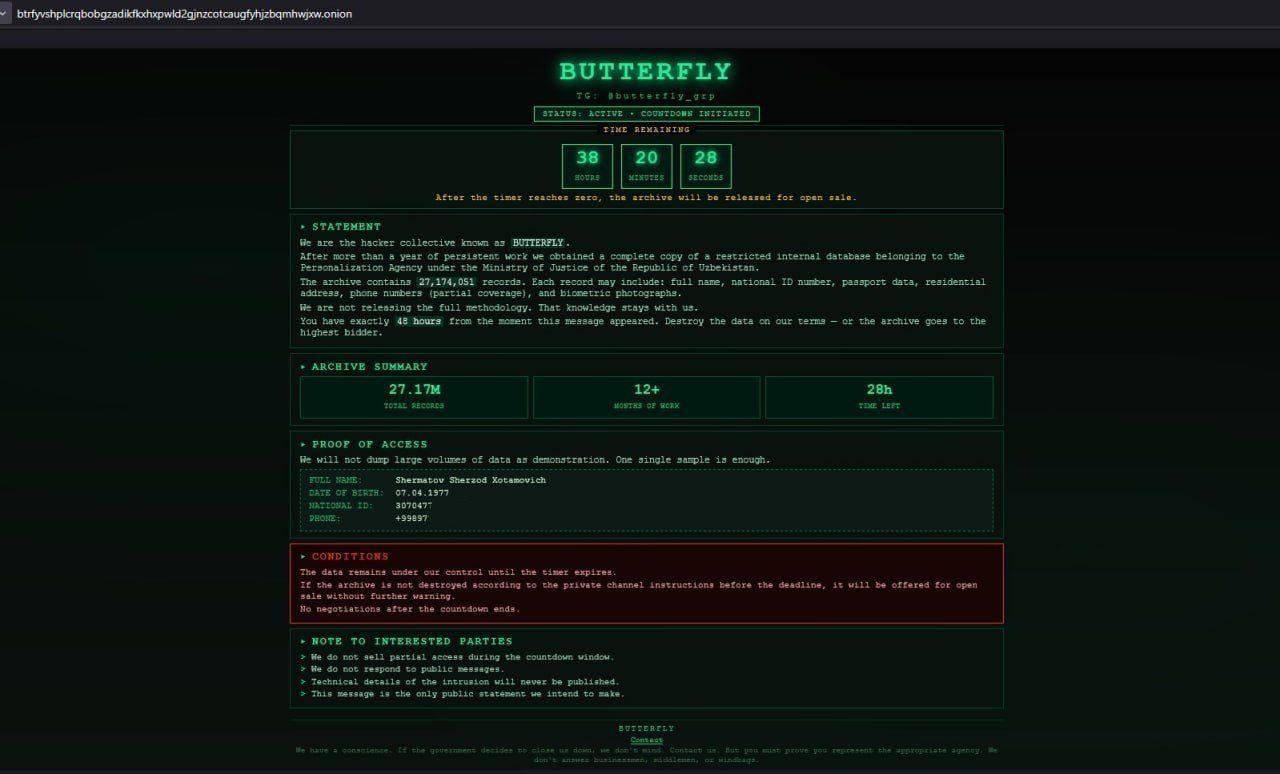
По заявлению злоумышленников, если их требования не будут выполнены до 08:00 2 ноября, архив с данными появится в открытой продаже.
На фоне сообщений об утечке блогер Умид Гафуров привел рассказ одного из программистов, который в конце сентября обнаружил критическую уязвимость на платформе одного из министерств страны. Оценка уязвимости по шкале CVSS составляла 8,6 балла из 10. Из-за ошибки любой пользователь мог без авторизации и лимитов перебирать данные около 40 миллионов человек, включая почти все население Узбекистана и зарегистрированных в республике иностранцев. В открытом доступе оказались ФИО, фотографии, даты рождения, серии и номера ID-карт, загранпаспортов и свидетельств о рождении, ПИНФЛ, сведения о месте и направлении учебы, а также адреса прописки и кадастровые номера.
Попытки разработчика оперативно предупредить ведомство столкнулись с трудностями. В колл-центре министерства на его обращение ответили фразой: "Ты типа хакер? Приезжай в офис, я покажу, что у нас все нормально". Когда программисту удалось выйти на профильных специалистов через другой официальный канал и лично объяснить суть проблемы на встрече в ведомстве, ему заявили, что знают об ошибке, но не считают ее срочной, сославшись на недавно пройденные проверки безопасности.
Спустя 5 дней уязвимость оставалась открытой, и специалист обратился в Центр кибербезопасности Узбекистана в рамках процедуры ответственного раскрытия информации. По его словам, у центра отсутствует удобный онлайн-механизм для анонимных обращений, поэтому заявки принимаются через Telegram, по телефону или лично в офисе. Кроме того, ведомство не выплачивает вознаграждений за найденные ошибки, ограничиваясь благодарственным письмом по запросу, и не имеет гарантированных сроков устранения сбоев, направляя лишь официальные уведомления ответственным структурам.
Проблему на платформе министерства устранили только через 8 дней после обращения в Центр кибербезопасности, причем первоначально лишь частично. При этом сотрудники центра попросили самого программиста проверить, действительно ли ведомство закрыло доступ к данным, а также предупредили о запрете на публичное разглашение подобных инцидентов из-за неготовности законодательной базы. По предварительным расчетам разработчика, в случае попадания базы на 40 миллионов человек в руки мошенников потенциальный экономический ущерб от оформления незаконных кредитов и других злоупотреблений мог бы составить около 50 долларов на человека, или 2 миллиарда долларов в масштабах страны.
Напомним, что в Узбекистане также проверяют сообщения о возможной утечке персональных данных пользователей платформы SAFE Service, ранее известной как Safe Road.
Комментарии отсутствуют